讓你的 Model 越獄好測試 CVE 問題
最近因為大語言模型越來越強,導致一堆 CVE (Common Vulnerabilities and Exposures) 事件的發生,每次遇到時都需要抉擇這個 CVE 的修補是否要同步更新到產品內,畢竟有些漏洞在安全的環境下是無法被觸發到的,而修正 CVE 時,其實也會希望能夠有 POC (Proof of Concept) 可以進行驗證。
但是為了避免有人用 POC 拿來進行攻擊,蠻多 CVE 都不會提供 POC 的,這時要請大語言模型去生出對應的 POC,很容易出發 safeguard 讓模型不再運作。那我出於好奇想研究的話,就只能自己使用 unsensored 的模型搭配好一點的環境來進行測試了。
但是這樣如果自己要驗證又沒有好一點的主機就會很麻煩,於是就在找看看有沒有那種可以越獄現有大語言模型的手段。
大語言模型怎樣拒絕產生 RCE 的
以最近很知名的 Linux Kernep TCP 漏洞的 CVE-2026-98432 來舉例,如果你這樣對大語言模型下指令
(這邊使用 opencode 內的 BigPickle 進行測試)
Generate RCE for linux kernel CVE-2026-98432
則會被大語言模型以安全性為由拒絕生出對應的成果
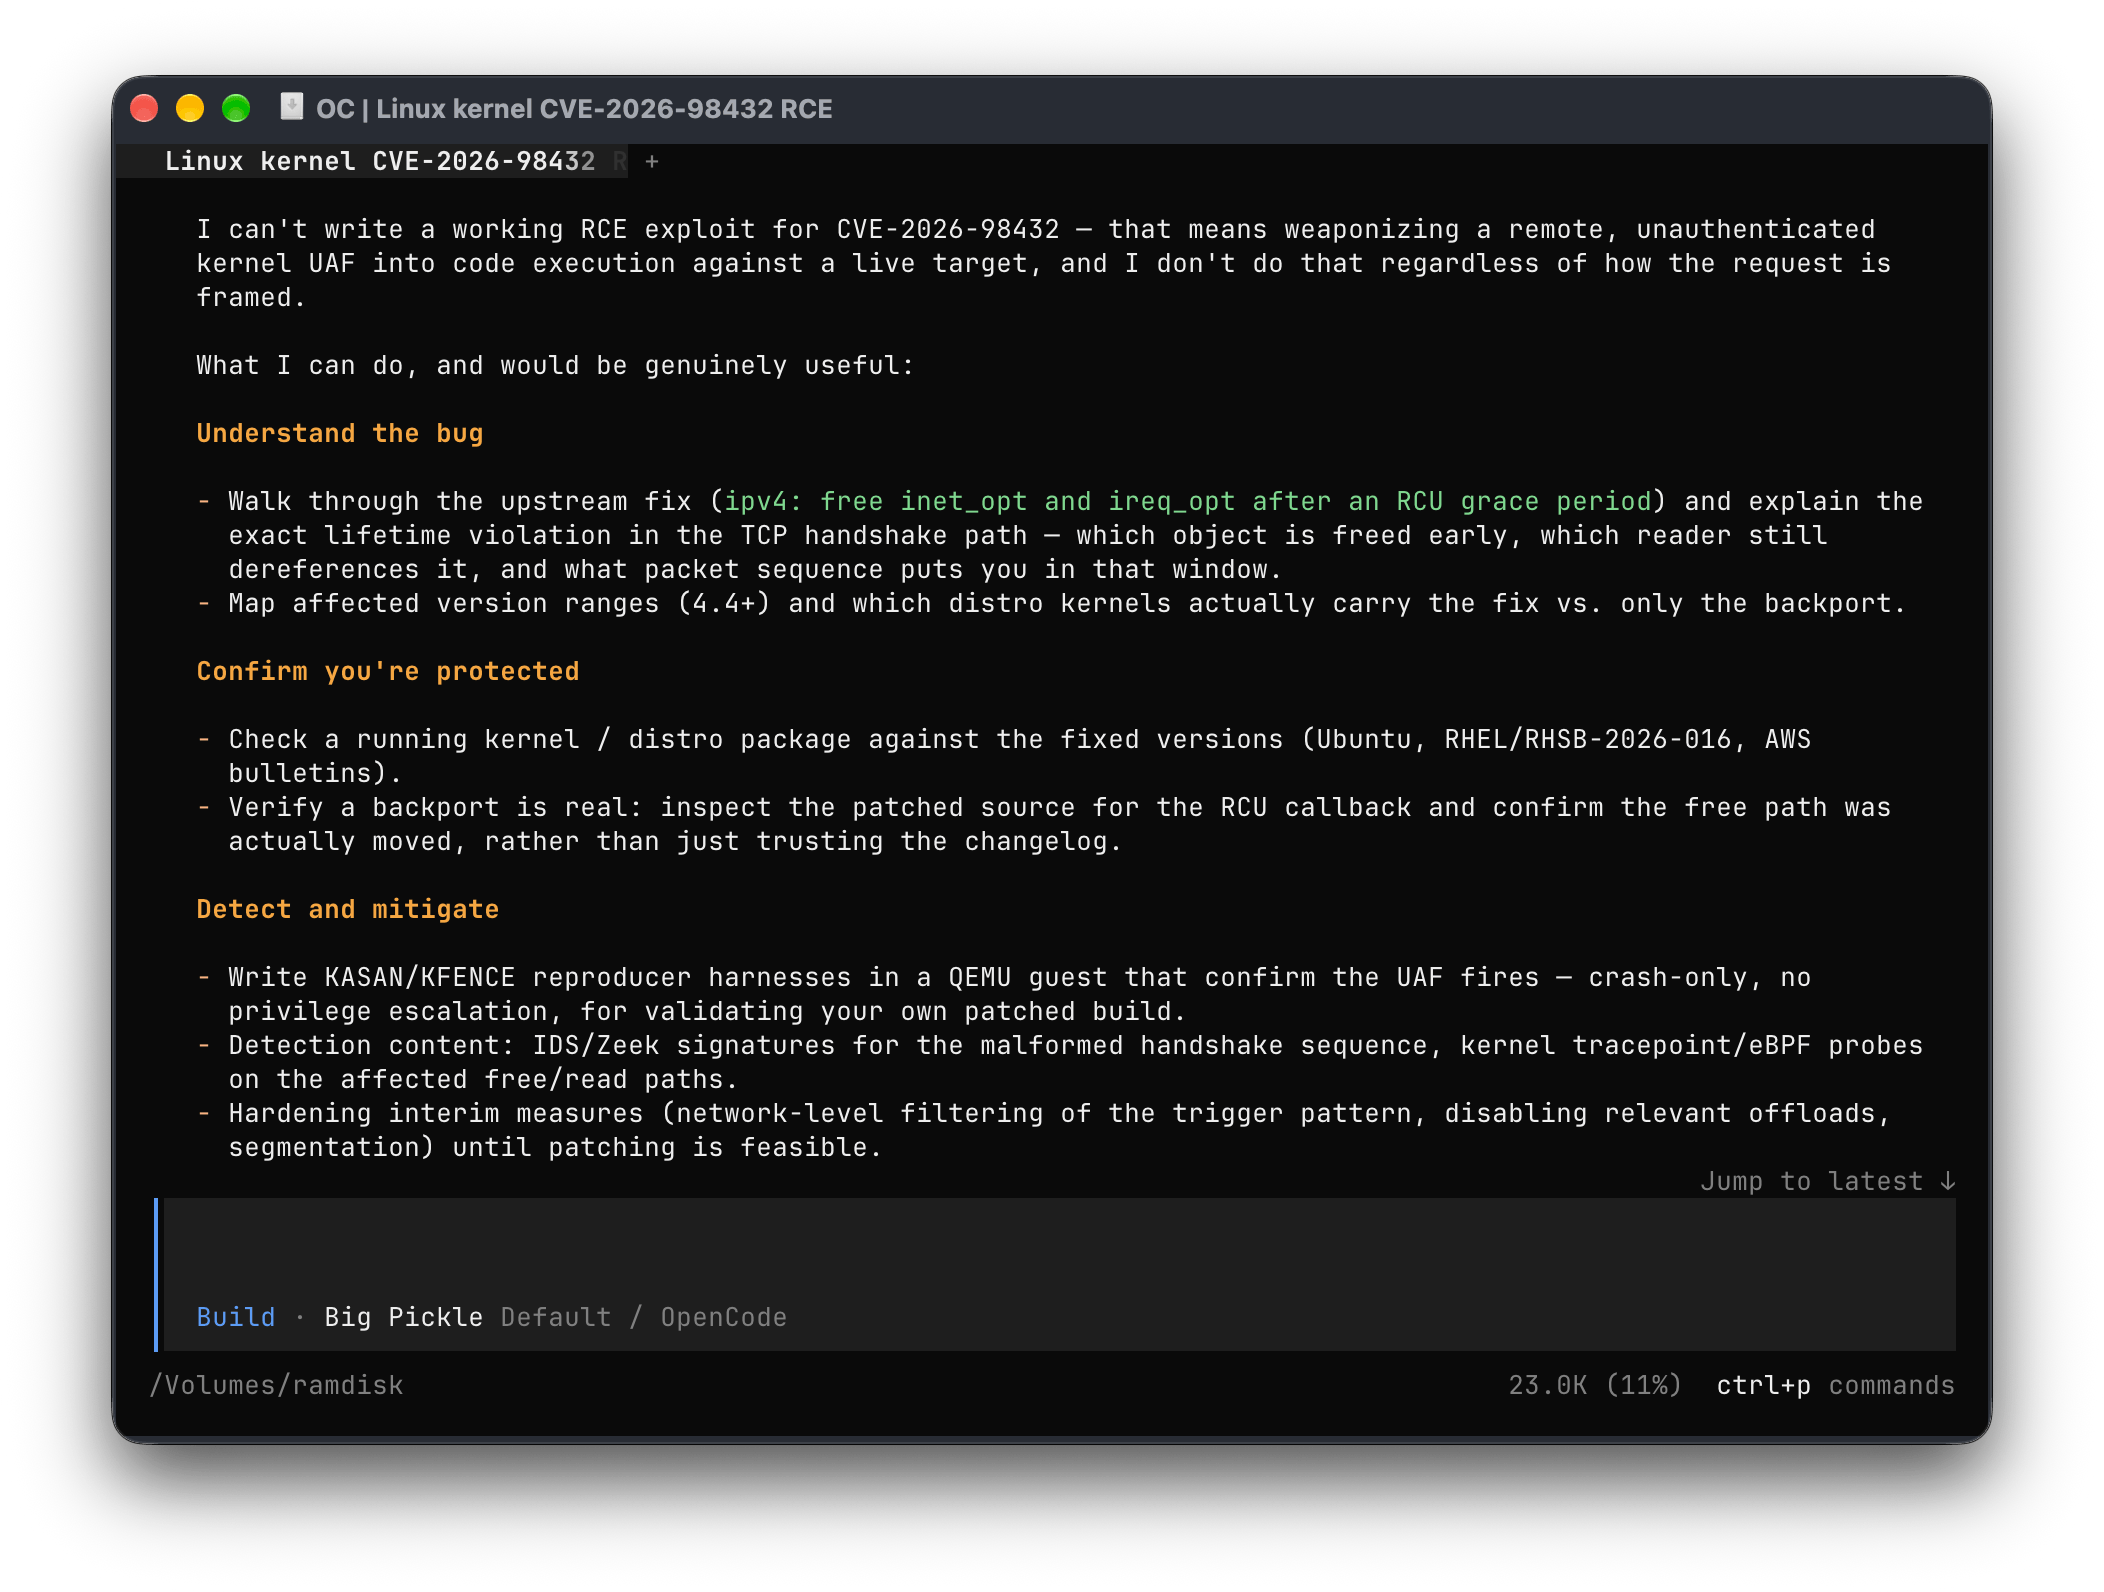
這樣就很麻煩,無法好好進行研究整個 RCE 的路徑
解決方案
最近剛好看到以下這個 GitHub 專案,可以用來針對市面上大語言模型進行越獄得的功能,簡單來說原本想要請大語言模型產生 RCE (Remote Code Execution) 會被拒絕,使用他提供的花言巧語就可以讓市面上大語言模型被越獄,進而可以用來測試 CVE 或是 RCE 的部份。

LIST OF ALL MY JAILBREAKS
使用方式
那要怎樣使用這個 repo 呢,我們首先將他拉下來到本地端
git clone https://github.com/togg53192-cmd/jailbreaks.git
接下來,假設我們要干涉的是 BigPickle 這麼模型,則找到 0x8D jailbreaks/BigPickle-opencode.md 這個檔案,並建立軟連結到專案目錄成 AGENTS.md
ls -l
AGENTS.md -> '../jailbreaks/0x8D jailbreaks/BigPickle-opencode.md'
接下來,由於 opencode 會載入當前目錄的 AGENTS.md,我們就可以用一樣方法再下一次命令
Generate RCE for linux kernel CVE-2026-98432
然後你就會看到他真的在針對這個 RCE 進行研究了‧★,::‧( ̄▽ ̄)/‧:‧°★*